Neste artigo, você vai aprender como funciona a gestão do SSO Multiconta e como vincular subcontas (contas filhas) à sua conta principal (conta responsável/mãe) que já possui o SSO SAML configurado no mesmo domínio.
Essa funcionalidade garante maior eficiência, segurança centralizada na governança de acessos e elimina a necessidade de abertura de chamados para configurações manuais de workspace.
O que é SSO Multiconta e como ele funciona?
O SSO Multiconta é a funcionalidade que permite que uma organização com múltiplos contratos ou contas na Clicksign utilize uma única configuração de provedor de identidade (IdP) e domínio corporativo para autenticar e autorizar usuários em diferentes contas de maneira autônoma, por meio de um sistema de solicitação e aprovação de vínculos entre a conta responsável e as contas filhas.
A funcionalidade serve para centralizar a gestão de autenticação SAML em organizações que operam com estrutura multiconta na Clicksign, permitindo o compartilhamento seguro das configurações de federação do mesmo domínio de e-mail e garantindo a concessão automática de papéis e permissões por conta.
Como o SSO Multiconta melhora a rotina de quem opera a ferramenta?
- Elimina a dependência do suporte: anteriormente, para agrupar e utilizar SSO em mais de uma conta Clicksign com o mesmo domínio de e-mail, era necessário abrir um chamado para a equipe interna criar workspaces via painel administrativo. Agora, o processo é 100% self-service.
- Visibilidade centralizada: o administrador passa a enxergar com clareza quais contas filhas estão vinculadas, pendentes ou recusadas, assim como os IDs necessários para mapeamento.
- Provisionamento em massa no login: com a configuração dos atributos no provedor de identidade, o usuário é automaticamente direcionado e autorizado em todas as contas às quais tem direito no momento do login único.
Como usar: passo a passo detalhado
Visão administrador (quem administra a ferramenta):
Visão da Conta Responsável (Conta Mãe)
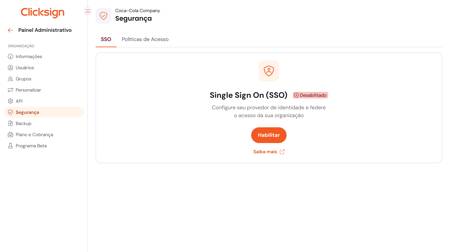
1) Configurar a Federação Inicial:-
- A primeira conta a configurar o SSO SAML para o domínio corporativo (ex.: @empresa.com) assume o papel de Conta Responsável.
- Vá até Configurações > Segurança / SSO.
- Importe o arquivo XML/metadata do seu Provedor de Identidade (IdP) e valide o domínio de e-mail corporativo.
-
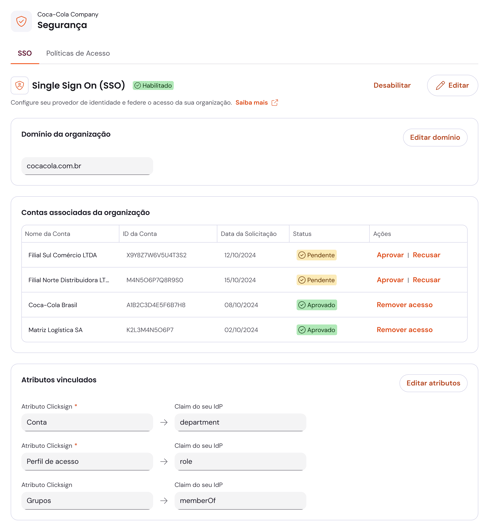
- Acesse a tela de Segurança / SSO para visualizar a lista de solicitações pendentes enviadas por subcontas.
- Analise a solicitação e clique em Aprovar ou Recusar.
-
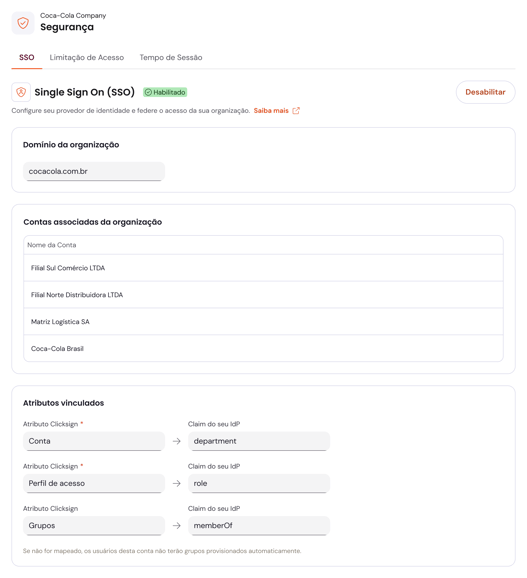
- Após o vínculo ser aceito (Status Ativo), copie o ID das contas filhas exibidos na sua tela de SSO.
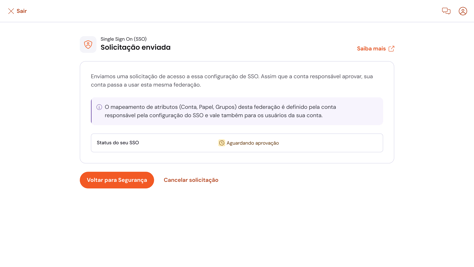
- No seu Provedor de Identidade (IdP), configure o parâmetro correspondente aos IDs das contas filhas e defina os papéis de acesso de cada usuário por conta.
Visão da Conta Filha (Conta Dependente)
1) Solicitar Vínculo de SSO:-
- Acesse Configurações > Segurança / SSO.
- Inicie a configuração de federação inserindo o arquivo XML/Metadata já validado pela conta responsável.
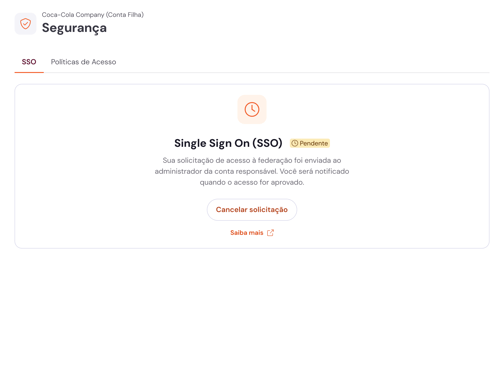
- O sistema identificará automaticamente a duplicidade e gerará uma Solicitação de Vínculo com status "Pendente".
-
- Acompanhe o status da solicitação na mesma tela de SSO (Pendente, Ativo ou Recusado).
- Uma vez aprovado o vínculo, a conta exibirá a indicação de qual Conta Responsável ela herda as configurações de federação.
Dúvidas Frequentes (FAQs)
Serão solicitadas após entrega do artigo.
O que acontece se uma conta filha tiver sua solicitação de vínculo recusada?
A conta será informada na tela de SSO sobre a recusa e terá a opção de enviar uma nova solicitação caso necessário.
Posso usar este recurso para domínios de e-mail diferentes (ex.: @empresa.com e @empresa.com.br)?
Não. Atualmente o SSO Multiconta suporta o compartilhamento de federação para o mesmo domínio de e-mail corporativo.